Auditsoftware voor IT-auditors en certificerende instellingen
Het Secure Audit Platform ondersteunt de uitvoering van de audit: werkprogramma, informatieverzoeken, bewijs, steekproeven, bevindingen, review en rapport op een plek. Gebouwd door IT-auditors, gebruikt in onze eigen audits.
Het dossier ontstaat tijdens de audit, niet erna
De meeste auditsoftware is gemaakt voor de organisatie die geaudit wordt. Dit platform is gemaakt voor de auditor. Het werkprogramma is de ruggengraat: elk informatieverzoek, elk bewijsstuk, elke steekproef en elke bevinding hangt aan een regel daarin. Aan het eind van de audit is het dossier daardoor compleet zonder dat je het nog hoeft samen te stellen, en de reviewer ziet per regel waarop het oordeel rust.
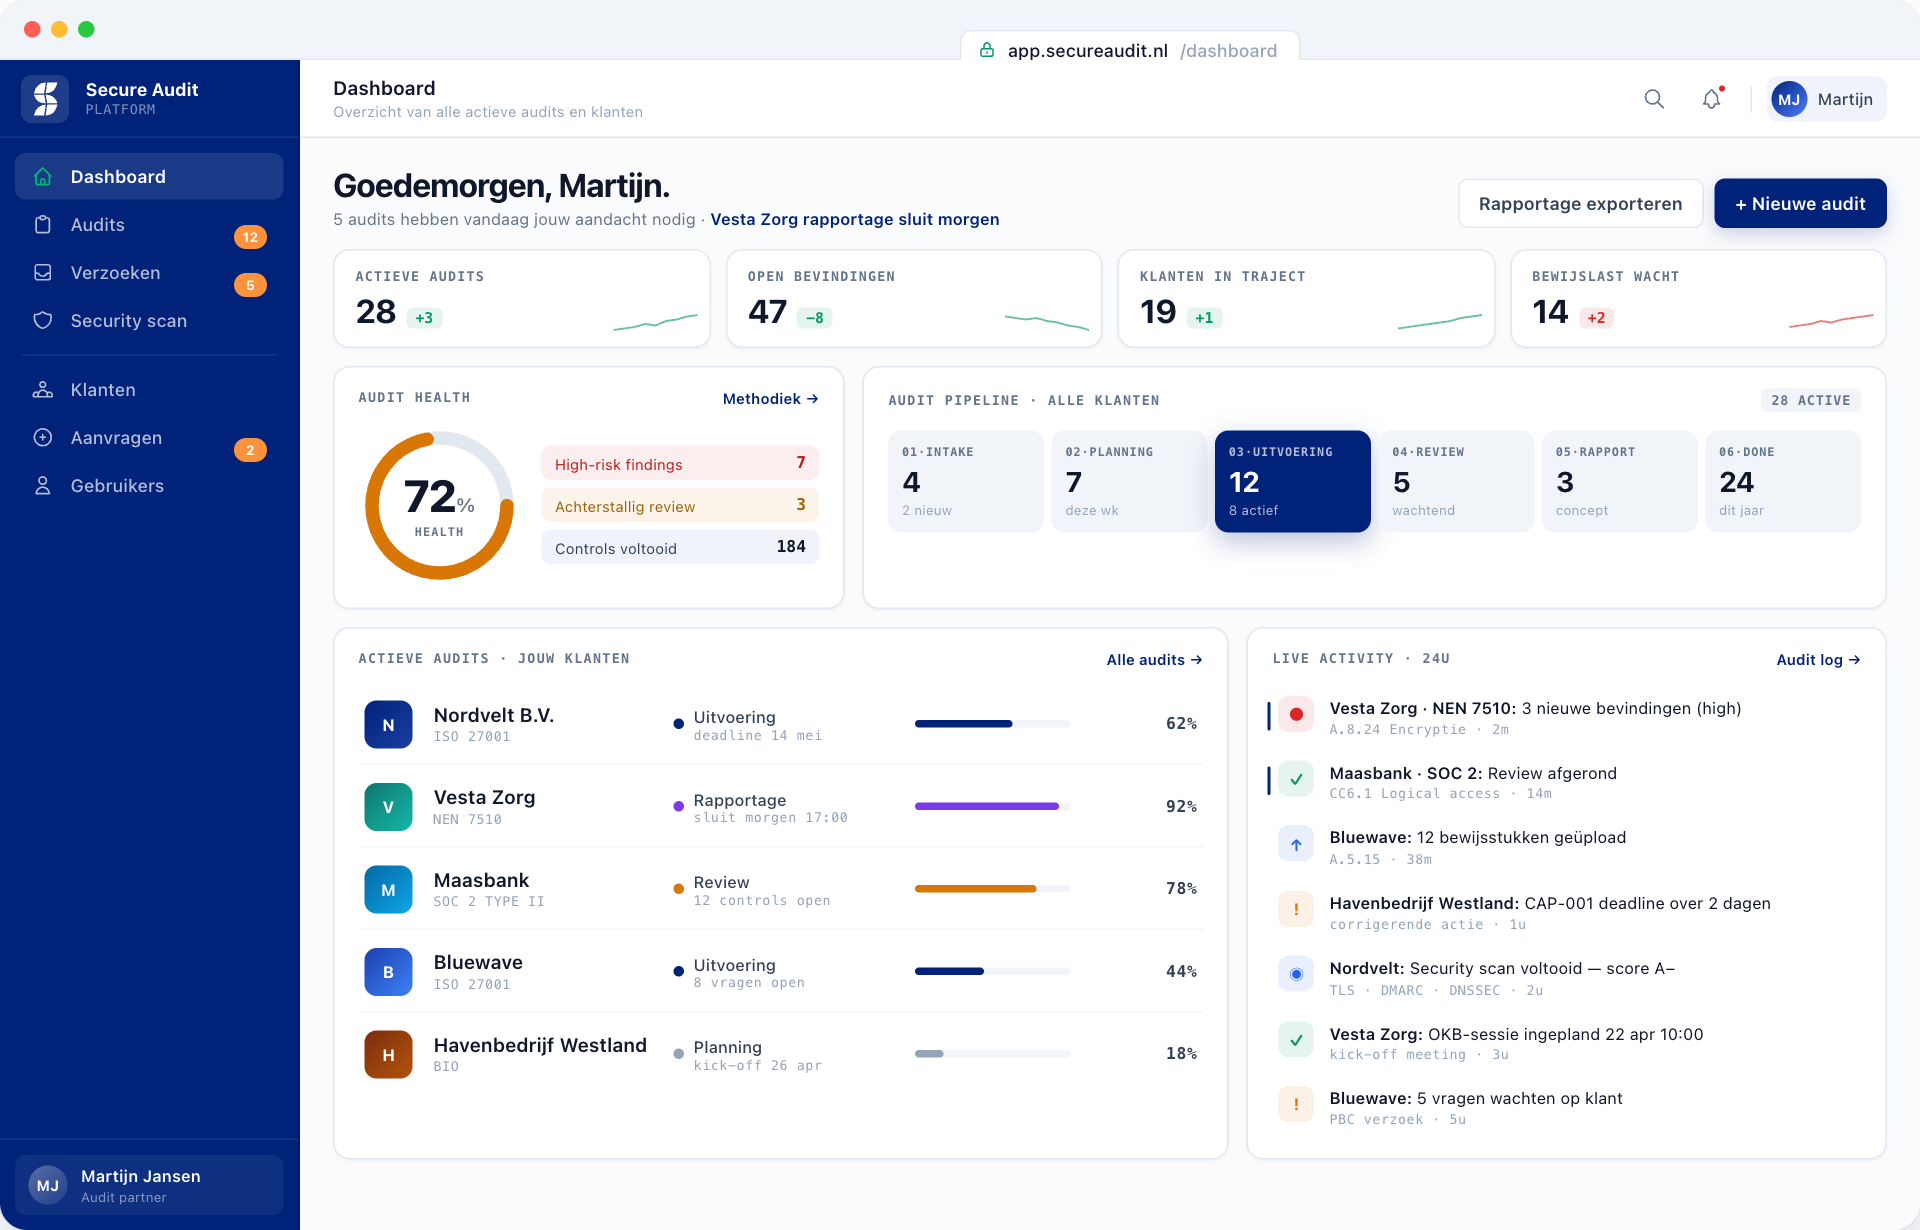
Het auditordashboard: actieve audits per fase, open bevindingen, bewijs dat op beoordeling wacht en de activiteit van de laatste 24 uur.
Voor wie is het platform bedoeld?
Voor iedereen die audits uitvoert en daar een dossier van moet kunnen verantwoorden: aan een reviewer, aan een accreditatie-instelling of aan de accountant van een klant. De organisatie die geaudit wordt, werkt mee via het klantportaal en heeft geen eigen licentie nodig.
Zoek je juist ondersteuning bij je eigen certificering of assurance-rapport? Kijk dan bij onze IT-auditdiensten; daar werk je in hetzelfde platform, maar dan met ons als auditor.
Acht onderdelen, een werkprogramma als ruggengraat
Elk onderdeel hangt aan de regels in het werkprogramma. Dat is de reden dat een reviewer aan het eind per regel kan zien welk verzoek is gesteld, welk bewijs is ontvangen, welke steekproef is getrokken en welke conclusie eruit volgde.
Werkprogramma en normbibliotheek
Start vanuit een voorgedefinieerd werkprogramma of importeer je eigen regels. Per regel leg je opzet, bestaan en werking apart vast, met de testwerkzaamheden erbij. Framework-mapping koppelt regels van verschillende normen aan elkaar voor een geïntegreerde audit.
Informatieverzoeken
Genereer de verzoeklijst uit het werkprogramma, stel termijnen, stuur herinneringen en zie per verzoek wat open staat, wat is beantwoord en wat wacht op jouw beoordeling. De klant ziet dezelfde lijst in zijn portaal.
Bewijs per regel
Bewijs komt binnen bij het verzoek en hangt daarmee aan de regel in het werkprogramma. Je keurt het goed, wijst het af met een toelichting of markeert het als verlopen. Bestanden worden bij upload op type gevalideerd.
Steekproeven
Importeer de populatie, laat de steekproefomvang berekenen en trek de steekproef aselect in het platform. De testresultaten per element leg je direct bij de regel vast, zodat de onderbouwing van je oordeel in het dossier staat.
Bevindingen en corrigerende maatregelen
Bevindingen krijgen een type, een status en een eigenaar. Voor elke bevinding kan de klant een corrective action plan invullen, ook via een beveiligde deellink voor iemand zonder account. Jij beoordeelt de maatregel en de uitvoering.
Review en certificatiebesluit
Een reviewer met eigen rol beoordeelt het dossier, tekent reviewwerkzaamheden af en neemt het certificatiebesluit. De checklist voor dat besluit volgt de eisen per audittype, en memo's zoals de onafhankelijkheidsverklaring hebben een eigen aftekenstap.
Planning en auditduur
Auditplanning met dagschema per auditor, exporteerbaar naar je agenda en naar Excel. Voor certificeringsaudits berekent het platform de auditduur op basis van ISO/IEC 27006, inclusief locaties en locatiebezoeken.
Rapportage en dossier
Intern rapport en klantrapport als Word of PDF, de status van informatieverzoeken als overzicht, en het complete dossier als ZIP. Certificaten genereer je als PDF vanuit de certificeringscyclus.
Zo loopt een audit door het platform
Het platform volgt de fasen van een certificeringsaudit volgens ISO/IEC 17021-1 en van een assurance-opdracht volgens ISAE 3402 of ISAE 3000. Voor een interne audit sla je de stappen over die je niet nodig hebt.
De klant ziet alleen wat voor hem bedoeld is: openstaande verzoeken, de planning, zijn corrigerende maatregelen en zijn certificaten. Bewijs uploadt hij bij het verzoek, waarna het bij jou op beoordeling staat. Notificaties per e-mail houden beide kanten op de hoogte van termijnen en reacties.
Voor controls die maandelijks, per kwartaal, halfjaarlijks of jaarlijks bewijs opleveren, richt je een monitoringperiode in. De klant levert per periode aan, jij keurt goed, en bij een volgende audit of surveillance ligt het bewijs over de hele periode al klaar.
Onafhankelijkheidsverklaring, planningsmemo, afsluitmemo en andere vaste dossierstukken staan als sjabloon klaar en doorlopen concept, ingevuld, review en afgetekend. Zo is bij een accreditatiebeoordeling zichtbaar wie wat wanneer heeft vastgesteld.
Voorgedefinieerde werkprogramma's per norm
Elke norm staat als werkprogramma klaar met de eisen uit de hoofdtekst en, waar van toepassing, de maatregelen uit de bijlage. Je past het aan op de scope en vult het aan met eigen regels. Voor ISAE 3402 en ISAE 3000 bouw je het werkprogramma op uit de control objectives van de klant.
Geïntegreerde audits
Met framework-mapping koppel je regels van verschillende normen aan elkaar, bijvoorbeeld een Annex A-maatregel van ISO 27001 aan het overeenkomstige criterium in SOC 2 of NEN 7510. Een bewijsstuk wordt dan een keer opgevraagd en telt voor beide. Hoe je zo'n audit opzet staat in geïntegreerde audit voor meerdere normen.
Gebouwd zoals we het zelf zouden toetsen
Een auditplatform bevat het bewijs van je klanten. De maatregelen hieronder zijn de maatregelen die wij bij een klant zouden verwachten, en ze staan in de code, niet alleen in een beleidsdocument.
Rollen en tenant-scheiding
Auditor, reviewer, beheerder en klantgebruikers hebben elk hun eigen rechten. Een klant ziet alleen zijn eigen audits; een reviewer kan beoordelen maar niet uitvoeren.
Tweefactorauthenticatie en SSO
Inloggen met wachtwoord plus authenticator-app, of via Microsoft Entra ID of Google voor bestaande accounts. Herhaalde mislukte pogingen worden geblokkeerd.
Audittrail
Elke wijziging wordt vastgelegd met gebruiker, tijdstip, entiteit en de oude en nieuwe waarde. Die log is in de applicatie niet te wijzigen of te verwijderen.
Meekijken zonder ingrijpen
Een beheerder van het auditkantoor kan tijdelijk en strikt alleen-lezen meekijken in de omgeving van een klantgebruiker, om een vraag te beantwoorden zonder iets te wijzigen.
Koppelingen als je ze wilt
SharePoint en OneDrive zijn per organisatie in te schakelen om bestanden te koppelen. Tokens worden versleuteld opgeslagen. Standaard staat de module uit.
Beveiliging in de ontwikkelstraat
Statische analyse, een OWASP Top 10-scan, secret scanning en een afhankelijkhedencontrole draaien bij elke wijziging aan de code, voordat die naar productie kan.
Wil je de technische opzet in detail beoordelen voordat je klantdata in het platform zet? Dat is een normale vraag van een auditkantoor. Vraag de beveiligingsdocumentatie op.
Gemaakt door auditors die er zelf in werken
Eigen audits als testomgeving
Secure Audit voert zijn eigen auditopdrachten in dit platform uit. Wat in de praktijk niet werkt, merken we zelf als eerste en passen we aan.
Ingericht op de eisen aan het dossier
Reviewer-rol, aftekening, certificatiebesluit met checklist per audittype en een audittrail die niet te wijzigen is: de eisen die een accreditatie-instelling of een kwaliteitsreview aan een dossier stelt, zitten in de werkstroom.
Nederlands en Engels
De interface is beschikbaar in het Nederlands en het Engels, zodat een buitenlandse klant in zijn eigen taal kan meewerken. Normteksten van Nederlandse kaders (NEN 7510, BIO, DigiD) staan in het Nederlands. Ondersteuning door de auditors die het platform bouwen.
Eigen huisstijl
Naam, logo en kleuren van je eigen kantoor in het platform en in de gegenereerde rapporten, zodat de klant het als jouw omgeving ervaart.
Veelgestelde vragen over het platform
Hoe wij auditen, in de kennisbank
Het platform volgt de werkwijze die in deze artikelen staat beschreven. Lees ze om te zien of die aansluit op hoe jouw kantoor werkt.
Bewijslast in een IT-audit
→Wat een auditor als bewijs accepteert, en waarom de populatie zwaarder weegt dan de steekproef.
Audit readiness assessment
→De generale repetitie voor de audit, en het verschil met een gap-analyse.
De observatieperiode bij Type II
→Waarom je het bewijs gedurende de periode opbouwt en niet achteraf.
ISO 27001-certificering stap voor stap
→Van scope tot stage 2 en de driejaarscyclus, gezien door de ogen van de auditor.
Interne audit: jaarplan en auditprogramma
→Hoe je een auditprogramma opzet dat een certificerende auditor accepteert.
Continuous auditing
→Wat doorlopend toetsen wel en niet is, en wanneer het zin heeft.
Bekijk het platform aan de hand van een echte audit
In een half uur lopen we een voorbeeldaudit door, van werkprogramma tot certificatiebesluit. Neem je eigen norm of werkprogramma mee als je wilt zien hoe dat erin past.